W skrócie
- Serwis Wakacje.pl padł ofiarą cyberataku, w wyniku którego hakerzy uzyskali dostęp do danych osobowych klientów, w tym imion, nazwisk, adresów e-mail oraz danych paszportowych.
- Firma przekazała, że atak nie objął systemów płatności ani nie wpłynął na bieżące rezerwacje, a skradzione informacje nie pozwalają na logowanie do Panelu Klienta.
- Klienci są narażeni na próby phishingu, dlatego serwis zaleca zastrzeżenie numeru PESEL oraz paszportu, a także weryfikację wszelkich nietypowych wiadomości dotyczących rezerwacji.
- Więcej podobnych informacji znajdziesz na stronie głównej serwisu, otwiera się w nowym oknie
Wakacje.pl padło ofiarą cyberataku. Z systemu obsługi klientów oraz części służbowych skrzynek pocztowych wykradziono dane osobowe, w tym dane paszportowe. Incydent miał miejsce 29 września. Firma ostrzega przed oszustami.
Hakerzy zdobyli dane klientów Wakacje.pl
Wśród informacji, do których uzyskali dostęp cyberprzestępcy, znalazły się imiona i nazwiska, adresy e-mail, numery telefonów, adresy zamieszkania, daty urodzenia oraz dane paszportowe. Nie wiadomo, czy chodzi wyłącznie o numery dokumentów, czy także ich skany. Nie podano też, ilu klientów dotyczy incydent.
Połączenie takich informacji może ułatwić podszywanie się pod klientów lub firmy. Niebezpieczeństwo nie musi więc polegać na przejęciu konta. Przestępcy mogą wykorzystać szczegóły prawdziwej rezerwacji.
Wakacje.pl zapewnia, że atak nie objął systemów płatności ani nie wpłynął na bieżące rezerwacje. Dane, do których uzyskano dostęp, nie pozwalają też na logowanie do Panelu Klienta ani aplikacji.
Może cię zainteresować:

Korzystasz z wakacje.pl? Uważaj na fałszywe wiadomości
Największym zagrożeniem może być teraz tzw. phishing, czyli oszustwo polegające na podszywaniu się pod wiarygodną osobę lub firmę. Przestępca mógł poznać nazwisko klienta, numer telefonu czy szczegóły wyjazdu.To najprostsza droga do próby przekonania go do wykonania przelewu albo przekazania kolejnych informacji.
Warto natomiast zachować czujność wobec wiadomości z prośbą o płatności lub zmianę danych rezerwacji i weryfikować je u swojego doradcy, ponieważ atakujący może wykorzystać dane, do których uzyskano dostęp, do akcji prowadzących do wyłudzeń płatności, podszywając się pod Wakacje.pl.
Nietypową prośbę dotyczącą rezerwacji warto sprawdzić innym kanałem, zamiast korzystać z linku z podejrzanej wiadomości.
Wyciek danych z wakacje.pl. Co mogę zrobić?
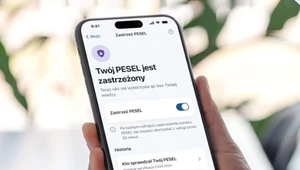
Wakacje.pl zaleca klientom zastrzeżenie numeru PESEL, co można zrobić w aplikacji mObywatel lub przez gov.pl. Firma sugeruje również rozważenie zastrzeżenia paszportu. Po takim wycieku warto sprawdzić, jakie informacje mogły trafić w ręce przestępców, i tam, gdzie to możliwe, je zmienić, unieważnić albo zastrzec.
O incydencie poinformowano NASK i Urząd Ochrony Danych Osobowych. Sprawa ma trafić także do organów ścigania.
Źródła: PAP, Niebezpiecznik.pl