W skrócie
- Wiele smartwatchy dla dzieci korzysta z tych samych, źle zabezpieczonych platform internetowych, co naraża użytkowników na śledzenie, podsłuchiwanie oraz zdalne wykonywanie zdjęć.
- Problemy z bezpieczeństwem dotyczą dziesiątek marek opartych na rozwiązaniach typu private label, gdzie producentem jest zewnętrzna firma korzystająca z dziurawych platform serwerowych.
- Aby zwiększyć bezpieczeństwo, warto aktualizować oprogramowanie, stosować silne hasła oraz weryfikować u sprzedawcy sposób ochrony danych przed dokonaniem zakupu urządzenia dla dziecka.
- Więcej podobnych informacji znajdziesz na stronie głównej serwisu, otwiera się w nowym oknie
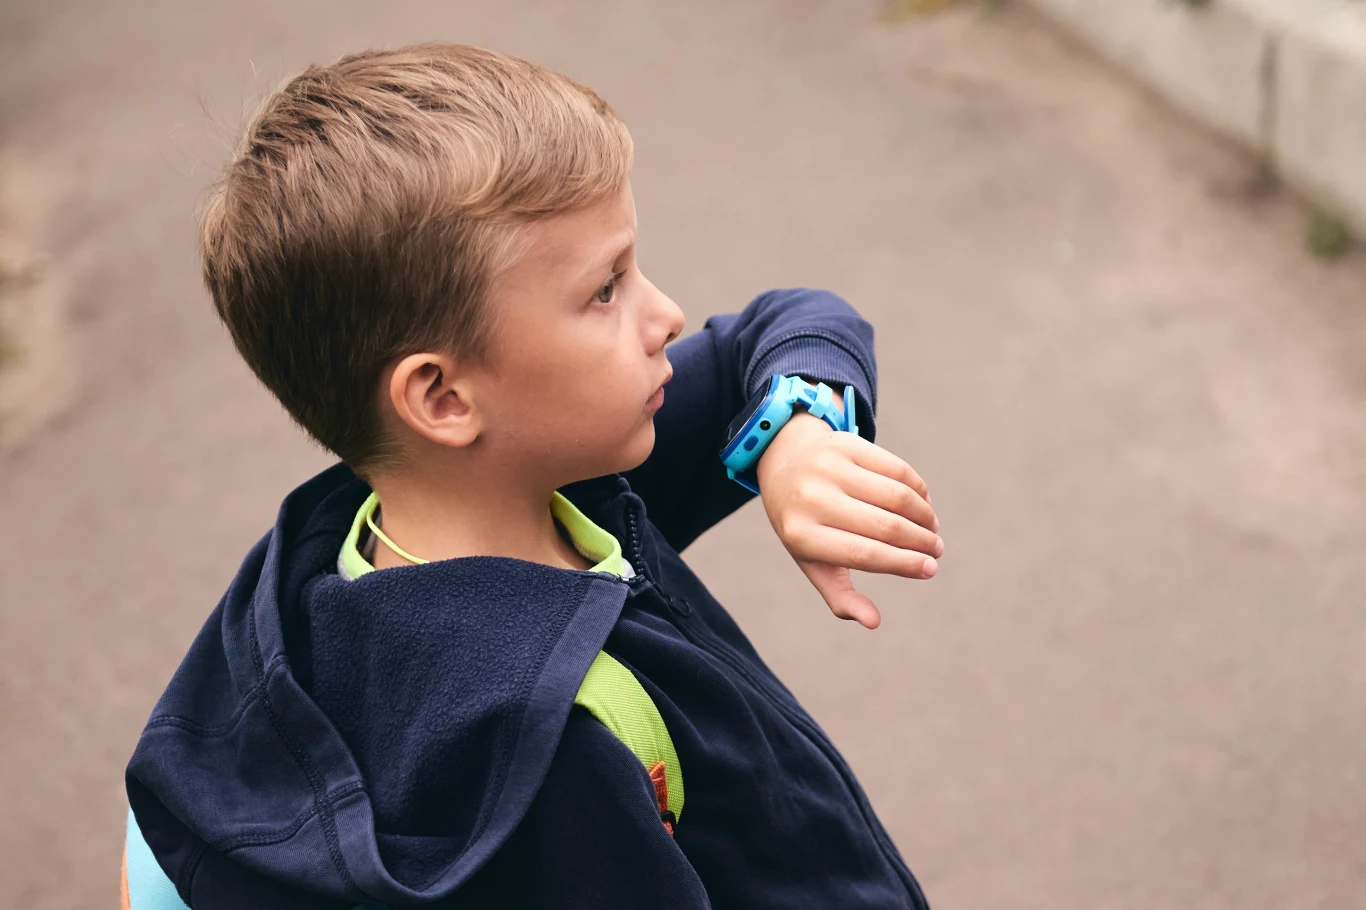
Chcesz mieć kontakt z dzieckiem, ale nie chcesz dawać mu smartfona z dostępem do internetu, gier, mediów społecznościowych i wielu innych aplikacji? Dla wielu rodziców naturalnym wręcz wyborem staje się prosty smartwatch z funkcją dzwonienia, bez dostępu do zbędnych bajerów. A jeśli do tego ma funkcję lokalizacji, to w głowie pojawia nam się wizja pełnego bezpieczeństwa i kontroli. Analizy pokazują jednak, że samo urządzenie może stać się narzędziem do jego śledzenia i podsłuchiwania.
Analiza ponad 70 zegarków i lokalizatorów samochodowych pokazuje, że problem nie musi dotyczyć konkretnej marki. Wiele urządzeń korzysta z tych samych platform internetowych przesyłających dane do aplikacji rodzica. Jeśli są źle zabezpieczone, zagrożone może być nie tylko dziecko.
Dziurawe platformy pod kontrolą hakerów
Badacz cyberbezpieczeństwa Vangelis Stykas sprawdził usługi obsługujące urządzenia GPS. Ponad 30 marek korzysta z zaplecza YiQingTeng, znanego również jako Wonlex lub SETracker. Kolejne dziesiątki urządzeń działają na platformie NewGPS2012, a następną jest SinoTrack. Jeden błąd może więc dotknąć wielu urządzeń. Również tych dostępnych w polskich sklepach z elektroniką.
Jak przekazał serwis niebezpiecznik.pl, SETracker problem wiązał się z niewłaściwym sprawdzaniem, czy osoba wysyłająca polecenie ma prawo komunikować się z zegarkiem. W SinoTrack znaleziono m.in. konto demonstracyjne dające dostęp do urządzeń oraz SQL injection. To błąd pozwalający przemycić do serwera polecenia dla bazy danych. Podobne problemy wykryto w NewGPS2012.
Zegarek może śledzić i podsłuchiwać
Wykorzystanie luk może dawać napastnikowi szerokie możliwości. Znając adres e-mail użyty podczas konfiguracji, można zdalnie śledzić użytkownika, a w zegarkach z kamerą wykonywać zdjęcia i nagrywać obraz z dźwiękiem. Może odbywać się to bez wiedzy użytkownika i bez komunikatu na ekranie.
Haker może też próbować przechwytywać lub podszywać się pod wiadomości, zmieniać informacje o położeniu oraz podmieniać kontakty alarmowe. Funkcje mające zwiększać bezpieczeństwo dziecka mogą więc zostać wykorzystane przeciwko niemu.
Problem jest trudny do zauważenia przez rodzica
Na obudowie może znajdować się jedna nazwa, w aplikacji logo sprzedawcy. Tyle że całość może być oparta na modelu private label - urządzenie produkowane w Chinach, a sprzedawane pod polską marką. Wówczas komunikacja smartwatcha może odbywać się przez zewnętrzną platformę. Sama nazwa producenta lub dystrybutora nie daje więc pewności, że zaplecze techniczne zegarka jest bezpieczne.
Ikony lat 2000. Pamiętasz te cuda?

Nie musisz zaczynać od wyrzucenia zegarka do kosza
Choć według niektórych stron edukujących na temat cyberbezpieczeństwa to najbezpieczniejsze rozwiązanie. Warto najpierw ustalić, z jakiej platformy korzysta urządzenie, skontaktować się ze sprzedawcą lub importerem i zapytać o aktualizacje zabezpieczeń oraz sposób ochrony danych. Warto przed zakupem sprawdzić w wyszukiwarce, czy dany zegarek/marka korzysta z chińskich platform.
Sam zegarek i aplikację, jeśli jest taka możliwosć, należy aktualizować, używać unikalnego, silnego hasła i (znów, jeśli usługa to umożliwia) dodatkowego uwierzytelniania.
Warto też ograniczyć udostępnianie lokalizacji i innych danych do minimum. Trzeba jednak pamiętać, że te działania nie naprawią błędów znajdujących się po stronie serwera. Jeżeli dostawca nie zapewnia poprawek i nie potrafi jasno wyjaśnić, jak chroni dane dziecka, ryzyko pozostaje.
Źródła: niebezpiecznik.pl, forbrukerradet.no, wired.com