Mispadu to rodzina trojanów bankowych wykrywanych przez ekspertów z ESET na terenie Ameryki Łacińskiej. Ich głównym celem jest kradzież danych logowania do rachunków bankowych oraz manipulacja transakcji wykonywanych przez brazylijski system płatniczy Boleto. Złośliwe oprogramowanie korzysta z kilku metod dystrybucji. Pierwszą z nich są fałszywe wiadomości e-mail kierowane do Meksykanów i Brazylijczyków. Informują użytkowników albo o nieobecności podczas próby dostarczenia paczki albo opłaceniu zaległej faktury. Cel jest ten sam - nakłonienie użytkownika do kliknięcia w link i pobrania zainfekowanego załącznika.
Druga metoda ataku, na którą mieszkańcy Ameryki Łacińskiej są narażeni to tzw. malvertising - czyli złośliwe reklamy wyświetlane w popularnych witrynach. Cyberprzestępcy w tym celu wykupili reklamy na Facebooku, które zachęcają użytkowników portalu do odbioru darmowych kuponów na zestawy McDonald’s. Po kliknięciu w reklamę, następuje przekierowanie do podstawionej strony, na której zamiast kuponów, serwowany jest złośliwy plik, który po uruchomieniu powoduje infekcję.
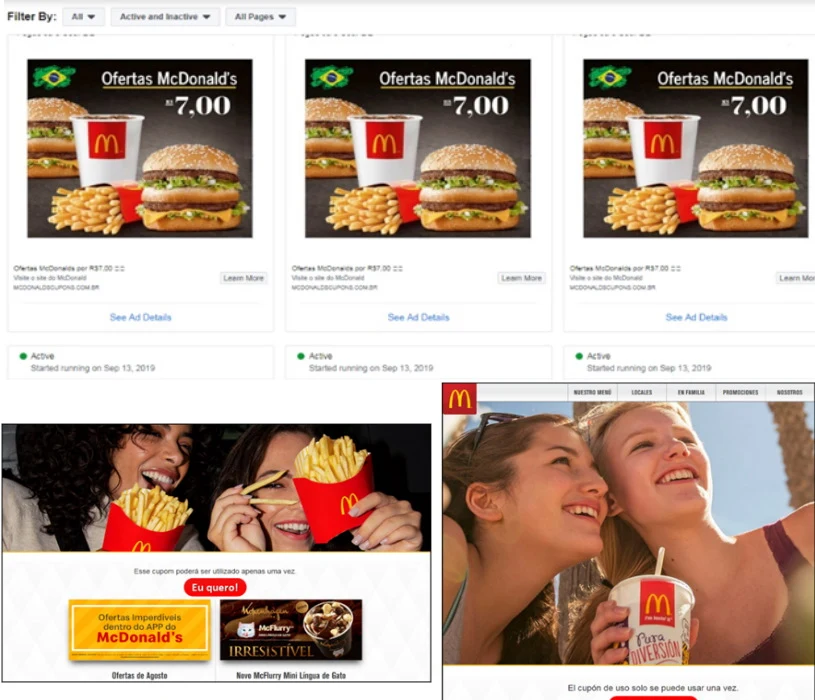
Złośliwy plik to instalator w formacie MSI, który jest zaszyty w archiwum ZIP. Po uruchomieniu pliku instalacyjnego następuje wieloetapowe działanie złośliwych skryptów. Pierwsza faza działań opiera się na sprawdzeniu, skąd pochodzi użytkownik - jeśli z Meksyku lub Brazylii, to następuje pobranie kolejnych komponentów trojana, by doprowadzić do finalnej infekcji. Analitycy zauważyli, że w trakcie procesu infekowania komputera trojan może zainstalować złośliwe rozszerzenie do przeglądarki Google Chrome, które potrafi manipulować oknami przeglądarki, wykradać wprowadzane dane - loginy, hasła, dane kart płatniczych oraz dodawać złośliwe skrypty do odwiedzanych stron.
Kampania phishingowa wykorzystująca trojany z rodziny Mispadu była aktywna w okresie od września do października 2019 roku